大家好,我做了一个开源小工具 AgentSafe,用来在分享截图和调试日志前,检查可能顺带公开的敏感内容。
比如给开源项目提 issue 、展示功能,或者分享 AI 编程助手生成的截图时,画面里可能带上内部项目名、邮箱或内部域名。调试日志里也可能包含认证字段和 Cookie 。
AgentSafe 用来在分享前把这一步检查做掉,图片还能手动遮盖后另存副本。
使用方式
程序运行在自己的电脑上,安装和启动需要终端,之后主要通过本地浏览器界面操作:
- 选择 PNG/JPEG 截图或 UTF-8
.log/.txt文件。 - 填写希望查找的敏感名称、词语或域名,开始检查。留空也会按内置规则检查邮箱、部分认证字段和 Cookie 。
- 查看检测到的图片位置或日志行。
- 对图片手动选择区域、画框遮盖,生成并重新检查新的 PNG,再保存副本。原图不会被修改。
日志会显示行号和隐藏敏感值的片段;修改日志仍使用自己的编辑器,修改后重新选择文件检查。
检查过程中,不向外部服务发送文件内容。安装时需要联网下载依赖。
操作演示
下面是真实界面的操作录制,使用的都是内置虚构素材:
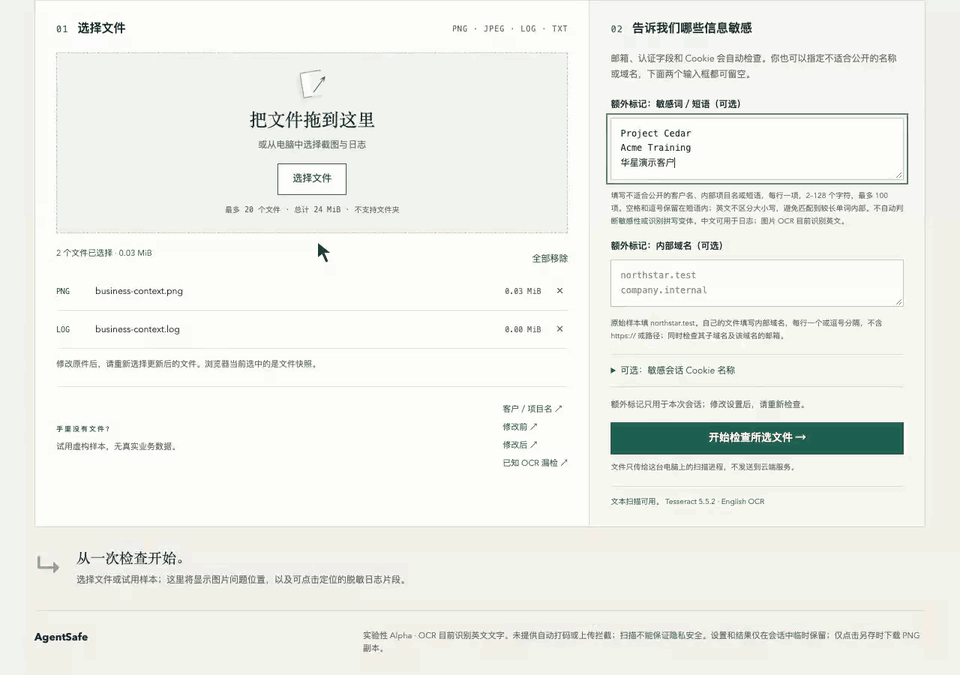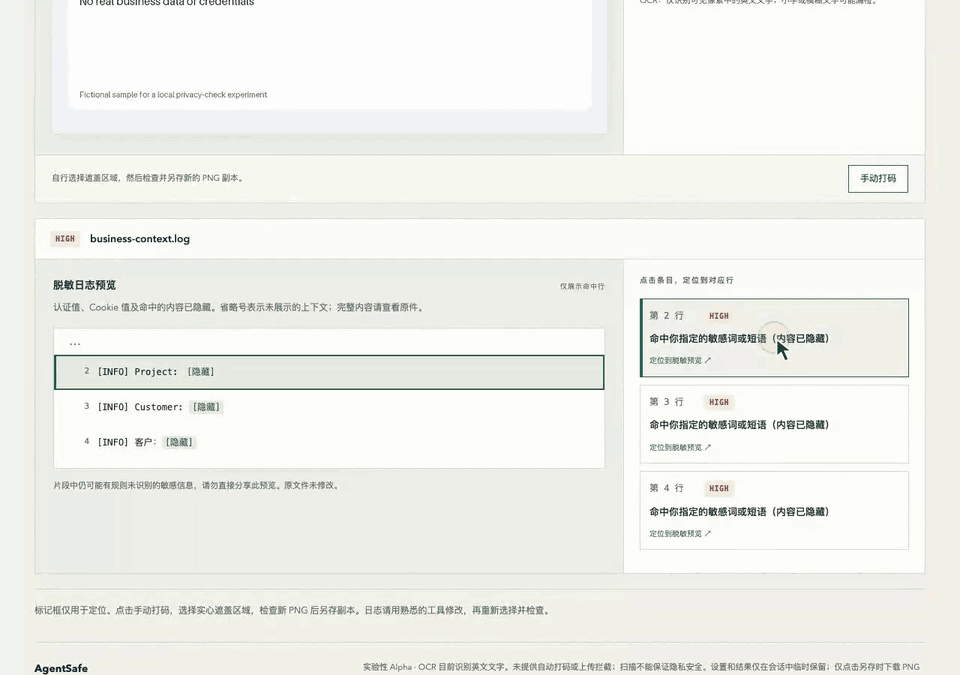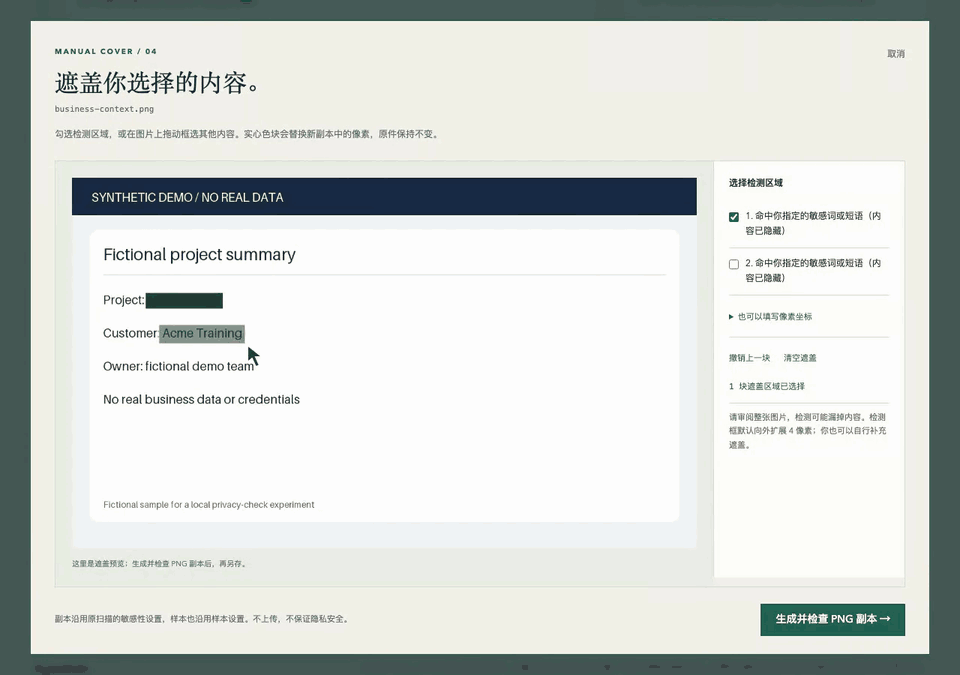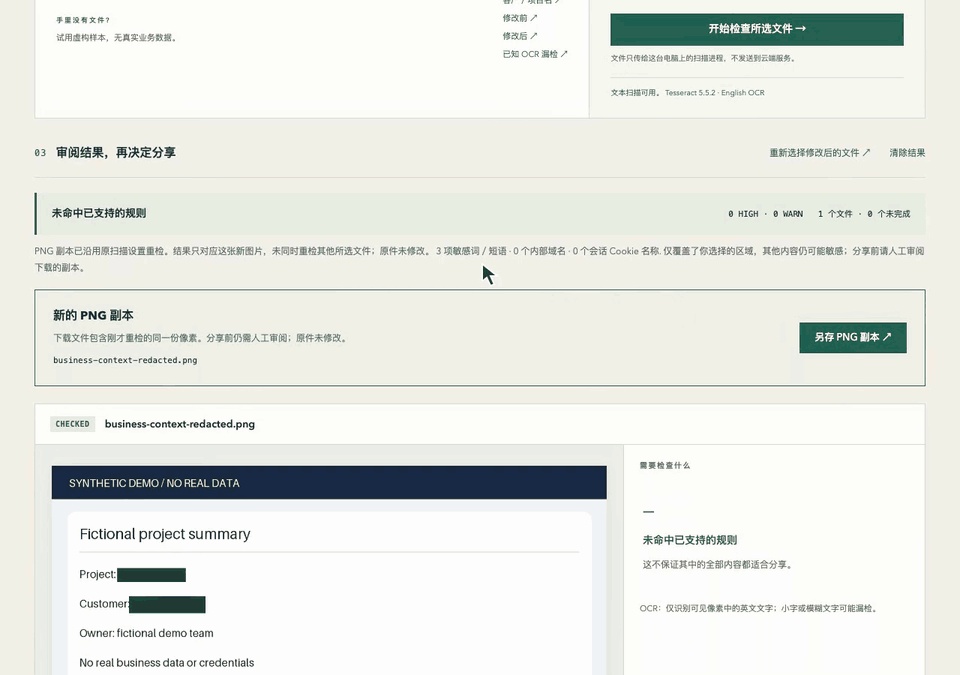
GIF 加载不出来的话,可以去中文 README 查看演示,也可以通过其中的使用指南查看静态截图。演示最后重新检查的是生成的图片副本,不包含原来的日志。
当前能力与限制
目前是采用 MIT 许可证的实验性源码 Alpha,建议先按 macOS 说明体验。暂时没有独立安装包,Windows 尚未验证,也没有可直接上传自己文件的在线试用网站。
图片 OCR 目前识别英文;中文配置词语可以用于 UTF-8 文本检查。名称和域名需要自己配置,工具不会自动判断哪些业务内容属于机密。
除了配置内容,也会识别带值的认证字段、邮箱和 Cookie,但不检测任意 API key 或密码,也不验证凭证是否有效。
检查和图片遮盖都需要手动发起,不会拦截 Git 推送或文件上传。小字、模糊文字可能漏检,零条发现也不代表文件一定适合公开。
欢迎试用和反馈
仓库:https://github.com/Minjia-Hu/agentsafe
中文介绍与安装说明:https://github.com/Minjia-Hu/agentsafe/blob/main/README.zh-CN.md
当前版本 v0.1.0a1:https://github.com/Minjia-Hu/agentsafe/releases/tag/v0.1.0a1
安装后可以直接选择内置的「客户/项目名」虚构样例,不需要准备任何私密文件。
目前最想了解三个问题:
- 安装和第一次使用有没有卡住?
- 检查结果、图片定位和手动遮盖是否容易理解?
- 相比直接用图片编辑器处理,你会在什么情况下选择它?如果觉得没有必要,也欢迎直说。
普通问题可以在这里回复或提 GitHub issue;安全漏洞请按安全报告说明私下报告,不要公开贴出。请只使用虚构样例,不贴真实凭证、内部截图或原始业务日志。谢谢!
 Select Language