
好像是得关闭沙盒,以及在 windows 上才起作用
沙盒还是能保护大家的电脑的啊,平时都没感觉到
This topic created in 2030 days ago, the information mentioned may be changed or developed.
Supplement 1 · Apr 15, 2021
这都哪年了?还有人觉得个人电脑不值得被黑。这样的话希望有人能说说为什么这些年,勒索病毒那么流行
 |
1
(重点是那些 cef 框架,electron 应用。。。。
|
 1
 |
abersheeranApr 14, 2021
2
昨天就知道了,一朋友公司还紧急通知卸载 Chrome 哈哈哈。
|
 |
root01Apr 14, 2021
3
什么漏洞,我又不登录账户,浏览器能咋的?
|
 |
momo1999Apr 14, 2021
4
错误代码:STATUS_ACCESS_VIOLATION
|
 |
MilkShakeApr 14, 2021
5
影响范围 Google:Chrome <= 89.0.4389.114
|
 |
VR1334Apr 14, 2021
6
吓得我感觉升级浏览器-。-
|
 |
7
--no-sandbox 模式下才有效果,感觉不必大关心
|
 |
jim9606Apr 14, 2021
8
要求关闭沙盒=基本不会碰到
CEF 一般也不会把沙盒关掉吧? |
 |
RadiationApr 14, 2021
9
今天复现了,默认沙盒是打开着的,得手动关闭才行,感觉用处不大,以及 chrome 已经修复了,edge 好像还没
|
 |
kangyanApr 14, 2021
10
好像是调起 window 的计算器吧。。。为啥这么恐慌
|
 |
12
这个漏洞需要黑客催眠管理员,然后关闭沙盒,然后安装木马
|
 |
13
@jim9606 很多用了 CEF 的程序都关沙盒的,因为在 Windows 下开启沙盒后,主进程和子进程必须使用同一个可执行文件。
https://bitbucket.org/chromiumembedded/cef/wiki/SandboxSetup 以及自己编译的情况下,开启沙盒要多很多步骤,所以很多软件都不会开启的。 |
 |
maskerTUIApr 14, 2021
14
过不了 chrome 的沙箱,实际攻击效果没有
|
 |
GreatshuApr 14, 2021
15
|


 |
janxinApr 14, 2021 via iPhone
19
哇,今天一天看到了 n 个 chrome 0day 批量放出来真刺激啊…
|
 |
JerryChaApr 15, 2021
20
别吓着有关单位连夜设置策略禁止 Chrome/Edge,重新换回 IE
|

 |
LokiSharpApr 15, 2021 via Android
22
Firefox 用户路过,有漏洞也没几个人会去花时间研究怎么用(滑稽
|
 |
mantianyuApr 15, 2021
23
你电脑里有什么值得黑的吗
|
 |
ho121Apr 15, 2021
24
钉钉默认没有开启沙箱保护,其它软件应该也有默认不开启的吧
|
 |
misszApr 15, 2021
25
公司大量机器上跑着 puppeteer 的脚本,全都关了沙盒。。。
|
 |
q197Apr 15, 2021
26
electron 的软件不少,不过一般不能自由访问任意网址。cef 的软件还能访问任意网址的就想到一个 steam,不知道有风险吗
|
 |
27
> “你电脑里有什么值得黑的吗”
说这话的真的是又*又* |
 |
Hack3rHanApr 15, 2021
29
Chrome 默认情况下就是跑在 Sandbox 的,所以该漏洞对个人用户基本没有危害,关沙盒需要加参数启动,个人用户一般不会执行此操作。
所以也就复现一下,升级一下就完事了,再咋关注呢,我又不利用这玩意。 真有在 Linux 下拿 Root 启动 Chrome 的需要关注一下,因为这个操作必须--no-sandbox 。对普通用户影响基本没有,无需过度关注。 |
 |
liuzy1999Apr 15, 2021
31
学习一下
|
 |
realpgApr 15, 2021
32
这个漏洞影响的不是正常 chrome 浏览器,是一堆 chrome 换壳浏览器,以及集成它核心的本地软件
|
 |
LjcbabyApr 15, 2021
33
Chrome 和 Edge 应该不会有事,倒是国内换壳浏览器容易出事
我记得时间 360 安全浏览器 7 的时候默认参数还是 --no-sandbox 的 (换掉很久了) |
 |
cojingApr 20, 2021
34
一般影响套壳内核不开 no-sandbox 的应用 比 0414 前的微信(手动狗头
还有有其他利用场景的 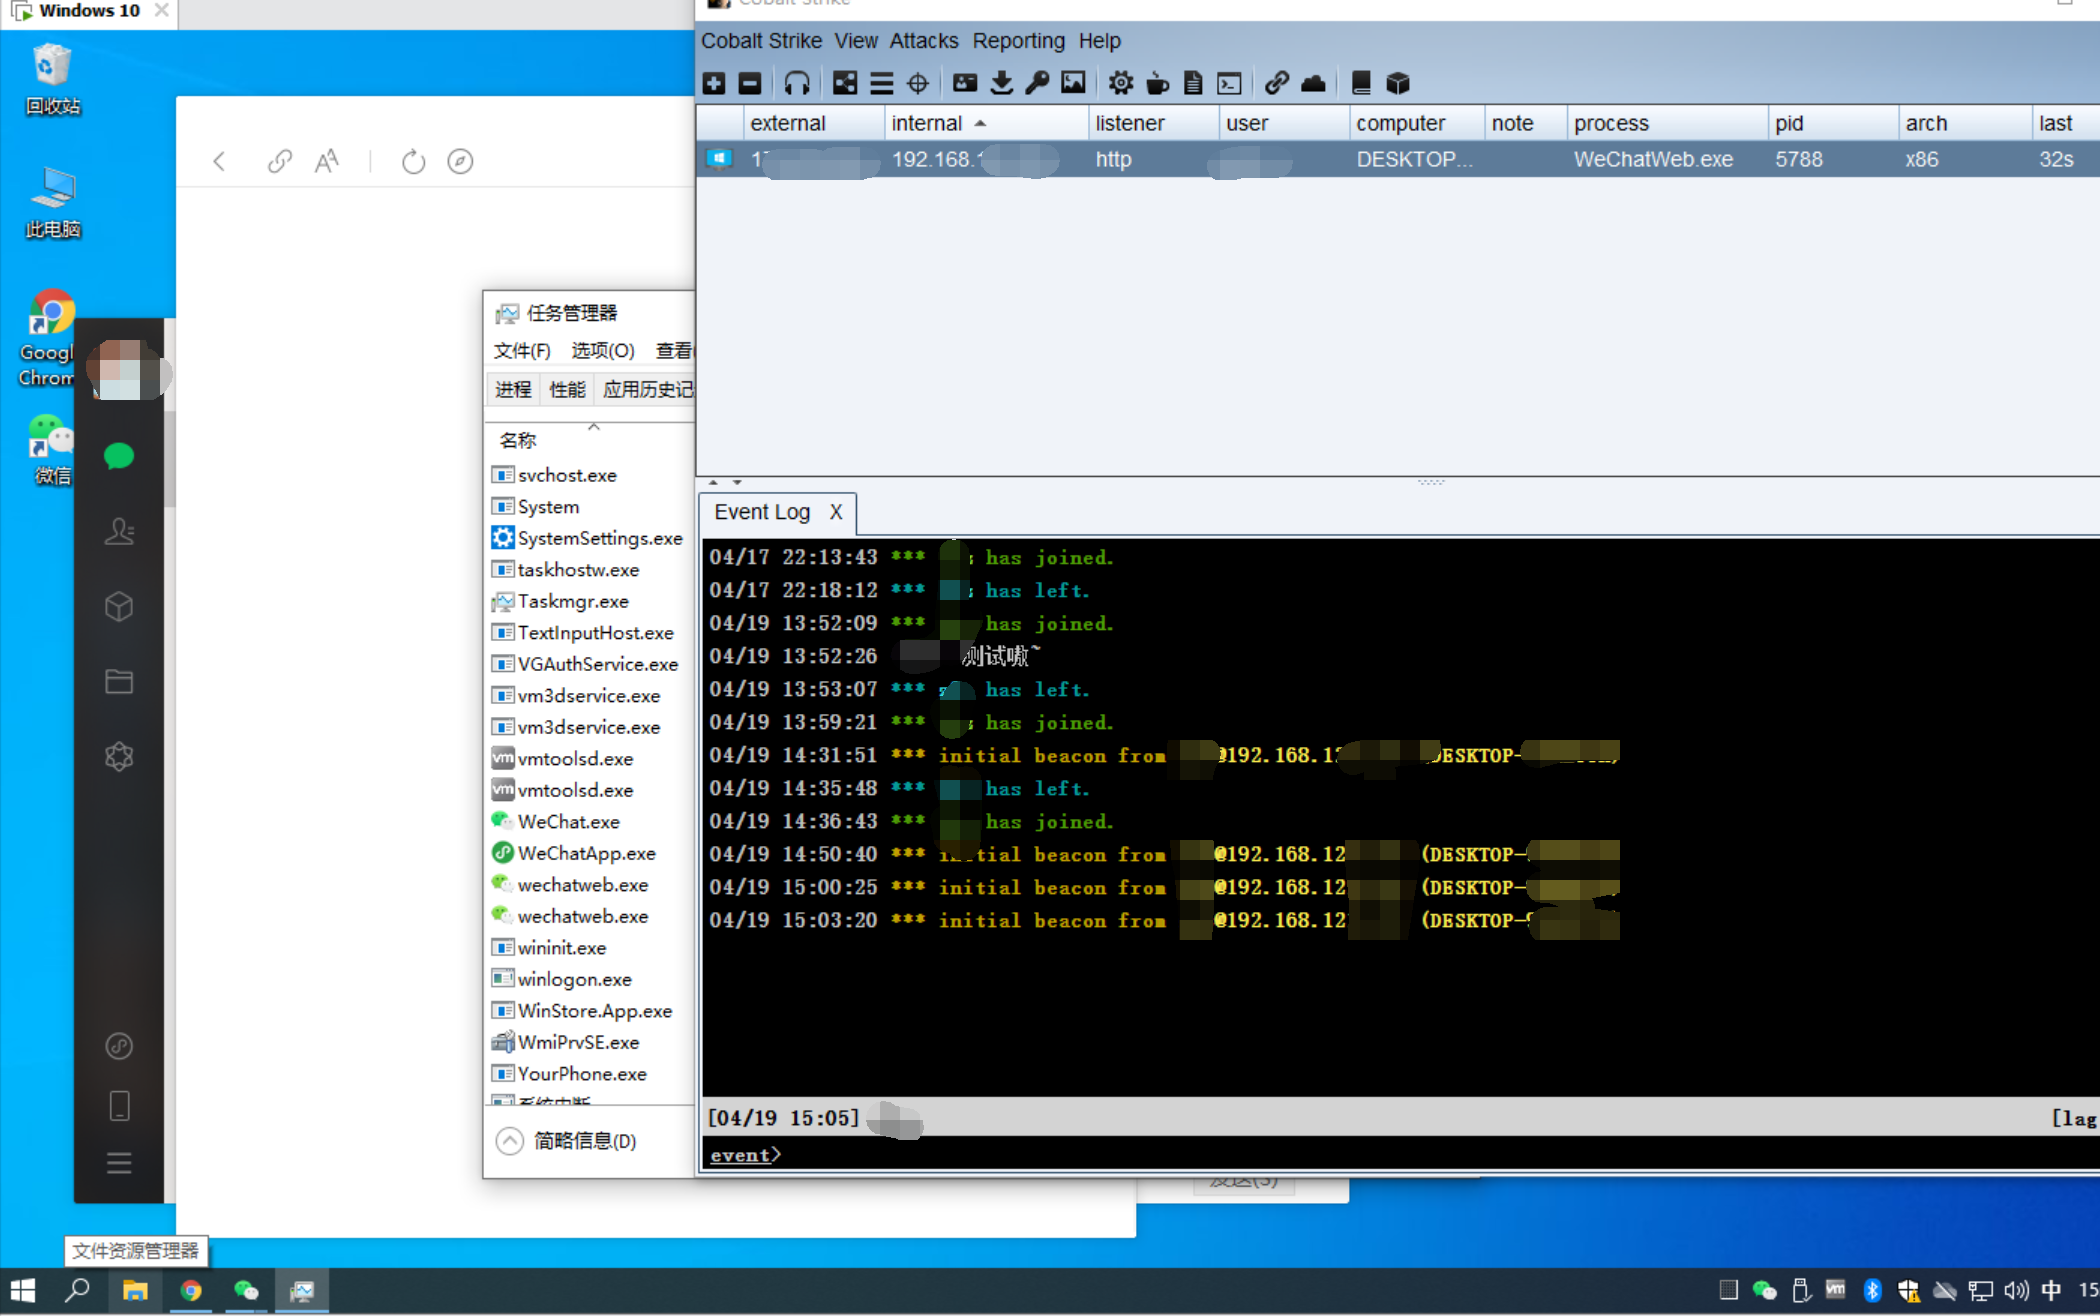 |
 Select Language